

En breve
- Una matriz de riesgos y controles es el inventario de los riesgos de tu organización, cada uno evaluado por probabilidad e impacto y con los controles que lo mitigan.
- Se arma en seis pasos: definir el alcance y los procesos, identificar los riesgos, fijar las escalas, evaluar el riesgo inherente, vincular y evaluar los controles, y calcular el riesgo residual.
- El resultado se ve en un mapa de calor que te dice dónde actuar primero.
¿Qué es una matriz de riesgos y controles?
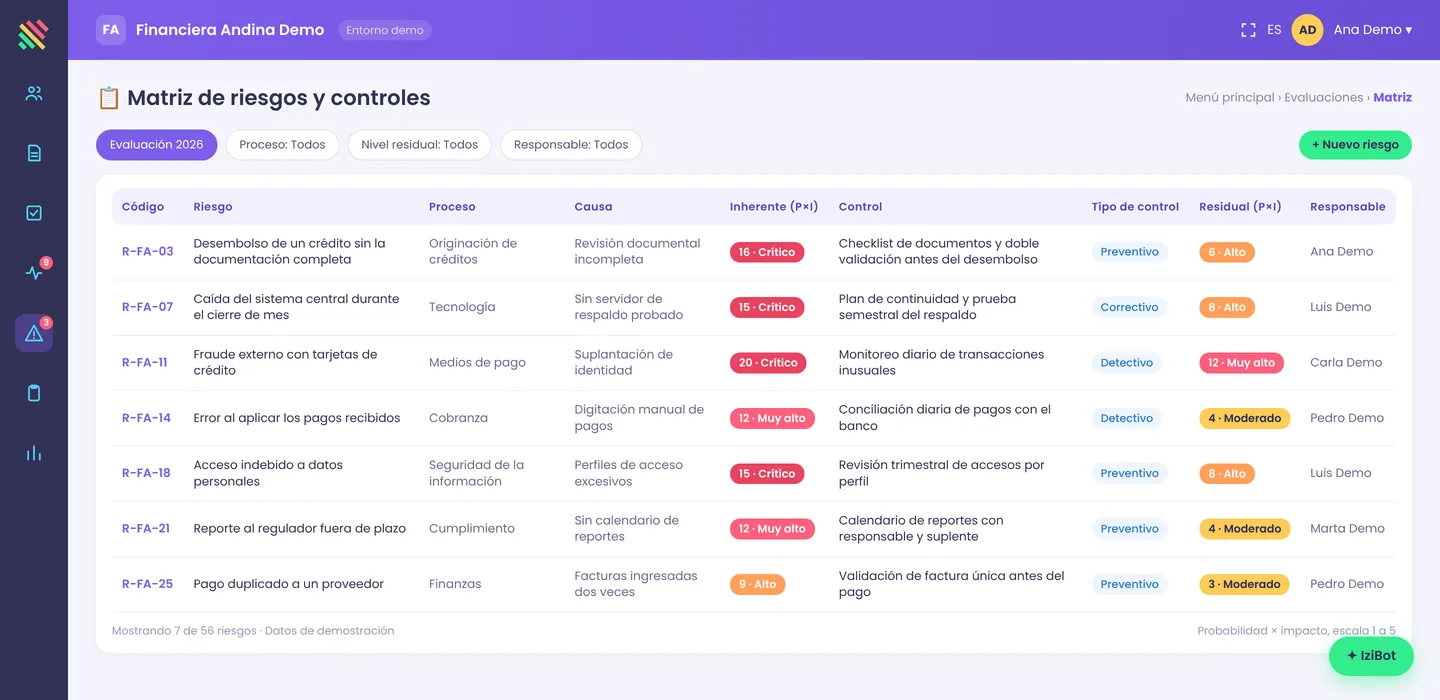
Es una tabla viva. En cada fila hay un riesgo: qué puede salir mal, en qué proceso, por qué causa y con qué consecuencia. Para cada riesgo anotas cuán probable es, cuánto impacto tendría, qué controles lo mitigan y cuánto riesgo queda después de esos controles.
Sirve para tres cosas: priorizar dónde poner recursos, mostrarle al directorio y al supervisor cómo está la entidad, y tener una base para medir cambios en el tiempo. Si estás empezando en el tema, revisa primero nuestra guía de riesgo operacional.
¿Qué columnas debería tener?
No hay un formato único, pero estas columnas son un buen punto de partida:
| Columna | Qué anotar |
|---|---|
| Código del riesgo | Un identificador único y estable en el tiempo |
| Proceso | El proceso o área donde vive el riesgo |
| Descripción del riesgo | Qué puede pasar, por qué causa y con qué consecuencia |
| Fuente o factor | Procesos, personas, tecnología o eventos externos |
| Probabilidad inherente | Según tu escala, sin considerar controles |
| Impacto inherente | Según tu escala, sin considerar controles |
| Riesgo inherente | La combinación de ambos |
| Controles | Qué controles mitigan el riesgo, quién los ejecuta y con qué frecuencia |
| Evaluación del control | Si está bien diseñado y si funciona en la práctica |
| Riesgo residual | El nivel que queda después de los controles |
| Plan de acción | Si el residual supera tu apetito: qué se hará, quién y cuándo |
| Responsable del riesgo | Quién responde por él |
Un consejo práctico: el código del riesgo no debería cambiar entre un año y otro. En México, por ejemplo, la CNBV pide que cada riesgo del inventario anual (reporte R28 A-2812) tenga un folio consecutivo y único que se mantiene fijo entre periodos, y que cada evento de pérdida del R28 A-2811 se vincule a ese folio (guía R28 A-2811).
¿Cómo se ve una fila completa?
Esta fila es una plantilla ilustrativa: el riesgo, los valores y los nombres son inventados para el ejemplo. Puedes copiar la estructura a tu planilla:
| Columna | Ejemplo ilustrativo |
|---|---|
| Código del riesgo | R-ORI-001 |
| Proceso | Apertura de cuentas |
| Descripción del riesgo | Por falta de validación de identidad, se abre una cuenta con datos falsos, lo que genera una pérdida por fraude |
| Fuente o factor | Procesos |
| Probabilidad / impacto inherente | 4 / 4 (escala 1 a 5) |
| Controles | Validación biométrica en cada apertura (área de operaciones, en cada solicitud) |
| Evaluación del control | Bien diseñado; funciona según las pruebas del último trimestre |
| Probabilidad / impacto residual | 2 / 4 |
| Plan de acción | No requerido si el residual queda dentro del apetito |
| Responsable del riesgo | Jefatura de operaciones |
¿Cómo se arma la matriz paso a paso?
1. Define el alcance y el mapa de procesos
Empieza por los procesos de la entidad: originación, pagos, atención, tecnología, contabilidad. La matriz se organiza alrededor de ellos. No intentes cubrir todo el primer día; parte por los procesos críticos y amplía después.
2. Identifica los riesgos
Reúnete con quienes ejecutan cada proceso y pregunta qué puede fallar. Revisa también tu base de eventos: cada evento que ya ocurrió es un riesgo que debería estar en la matriz. Escribe cada riesgo con causa, evento y consecuencia. Por ejemplo, de forma ilustrativa: «Por falta de validación de identidad (causa), se abre una cuenta con datos falsos (evento), lo que genera una pérdida por fraude (consecuencia)».
3. Fija las escalas de probabilidad e impacto
Define escalas claras, por ejemplo de 1 a 5, y describe qué significa cada nivel con criterios concretos: frecuencia esperada para la probabilidad; y monto, clientes afectados, horas de interrupción o efecto regulatorio para el impacto. Los criterios deben ser los de tu organización y estar aprobados por la instancia que corresponda. Las escalas descritas aquí son solo un ejemplo.
4. Evalúa el riesgo inherente
Para cada riesgo, asigna probabilidad e impacto sin considerar los controles. Es la foto de cuán expuesta estaría la entidad si nada la protegiera.
5. Vincula y evalúa los controles
Asocia a cada riesgo los controles que lo mitigan. Para cada control, revisa dos cosas: si su diseño cubre la causa del riesgo y si en la práctica funciona como está escrito. Un control bien diseñado que nadie ejecuta no reduce el riesgo.
6. Calcula el riesgo residual y decide
Con los controles evaluados, vuelve a estimar probabilidad e impacto: ese es el riesgo residual. Si queda por encima de lo que la entidad está dispuesta a aceptar, abre un plan de acción con responsable y fecha.
¿Cómo se lee el mapa de calor?
El mapa de calor ubica cada riesgo en una cuadrícula de probabilidad por impacto. Las celdas rojas (alta probabilidad y alto impacto) son las prioridades; las verdes, las que puedes monitorear con menos esfuerzo.
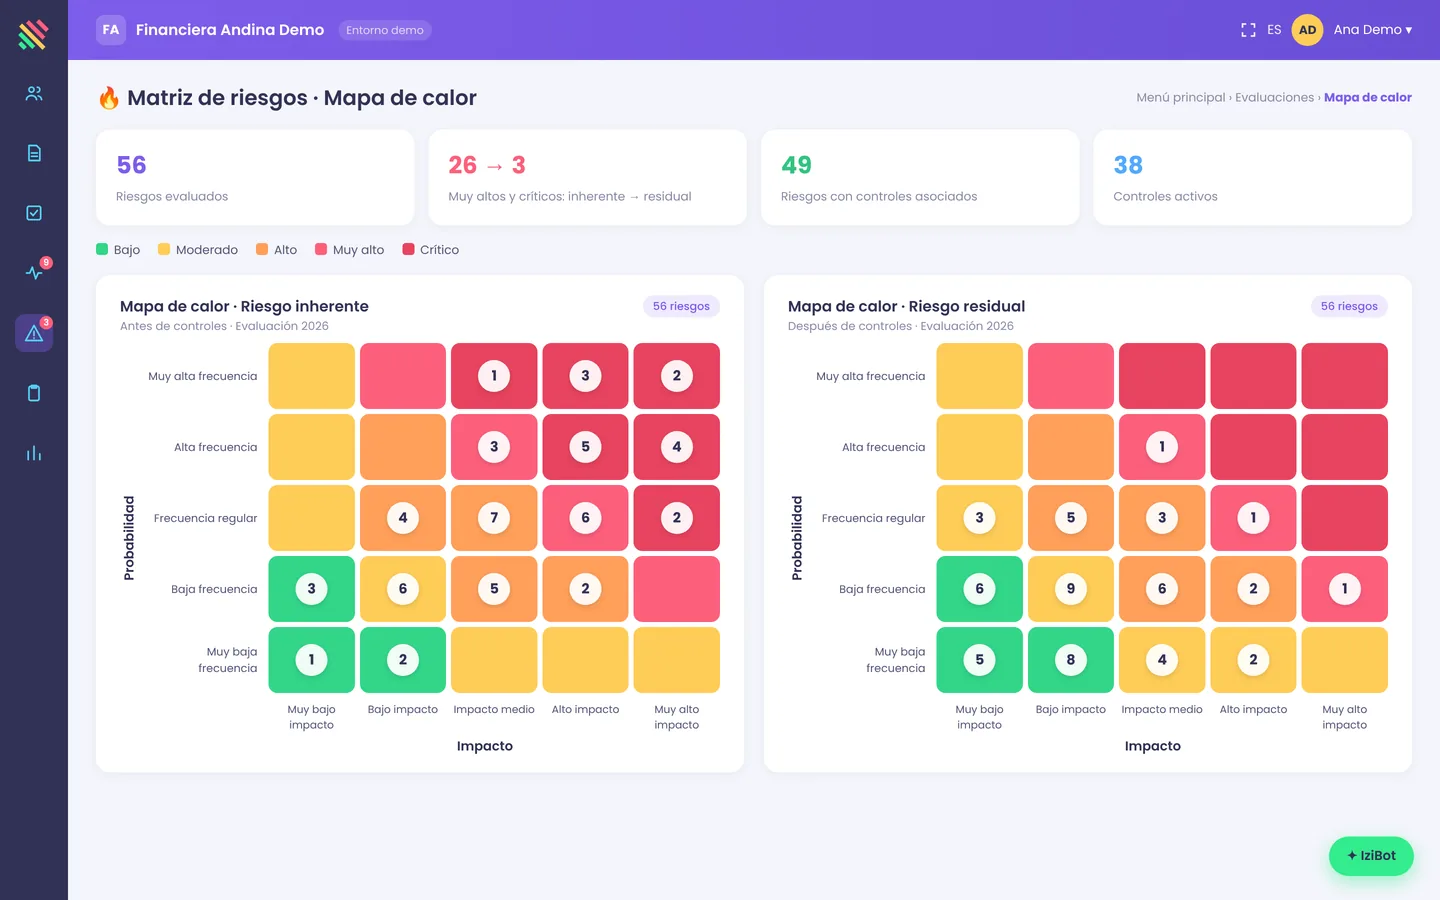
Compara siempre dos mapas: el inherente y el residual. Si un riesgo baja mucho de uno a otro, tus controles están haciendo su trabajo. Si casi no se mueve, revisa esos controles o abre un plan de acción.
¿Cada cuánto hay que actualizar la matriz?
Como mínimo, cuando cambia algo importante: un proceso nuevo, un producto nuevo, un evento relevante o un cambio de norma. Y, además, con una frecuencia fija definida por la entidad.
Algunas normas fijan instancias concretas. En Colombia, el SARO de la Supersolidaria pide un reporte semestral del perfil de riesgo residual (numerales 4.4 y 5.8.1) (guía SARO). En México, la CUB pide a los bancos un inventario de riesgos que se actualiza «cada vez que se dé de baja, modifique o identifique un nuevo riesgo operacional» (artículo 86), y el R28 A-2812 se reporta una vez al año. Y si vas a lanzar un producto nuevo, varias normas piden identificar sus riesgos antes: lo explicamos en evaluar los riesgos de un producto nuevo antes de lanzarlo.
¿Qué errores conviene evitar?
- Copiar una matriz genérica sin adaptarla a tus procesos.
- Riesgos mal redactados, como «riesgo tecnológico», que no dicen qué puede pasar.
- Escalas sin criterios, donde cada evaluador entiende algo distinto por «alto».
- Evaluar solo el residual, sin el inherente no sabes cuánto aportan los controles.
- Desconectar la matriz de los eventos y los KRI: si un riesgo «bajo» genera eventos cada mes, la evaluación está mal.
- Llevarla en archivos que se duplican y que nadie sabe cuál es la versión vigente.
Preguntas frecuentes
¿Qué diferencia hay entre una matriz de riesgos y una matriz de riesgos y controles?
La primera solo evalúa los riesgos. La segunda agrega los controles de cada riesgo y su evaluación, y con eso permite calcular el riesgo residual.
¿Qué es el riesgo inherente y el residual?
El inherente es el riesgo sin considerar los controles. El residual es el que queda después de aplicarlos.
¿Qué escala de probabilidad e impacto conviene usar?
Una que tu organización entienda y apruebe. Es común usar de 3 a 5 niveles, cada uno con criterios concretos de frecuencia y de impacto, para que dos evaluadores lleguen al mismo resultado.
¿Cada cuánto se actualiza una matriz de riesgos?
Cuando cambia algo importante (un proceso, un producto, un evento relevante o una norma) y con la periodicidad que defina la entidad o su regulador. El SARO, por ejemplo, pide reportar el perfil de riesgo residual cada semestre.
¿Puedo seguir usando Excel?
Sí, sobre todo al comienzo. El problema aparece cuando la matriz crece, hay varias versiones y necesitas trazabilidad de los cambios; ahí conviene una herramienta que registre versiones y cambios, sea una planilla bien gobernada o un software especializado.
Sigue leyendo
¿Cómo lo hace iziRisk? En iziRisk Op la matriz de riesgos y controles convive con los eventos e incidentes, los KRI y los planes de acción. Op permite configurar los campos, el flujo y el reporte que exige la norma. Más información en nuestro software de riesgo operacional.
Fuentes
Contenido informativo; no constituye asesoría legal. Consulta siempre el texto oficial.
- CNBV, instructivo R28 A-2811 a A-2815: https://www.gob.mx/cms/uploads/attachment/file/952068/CUB_R28_A-2811_al_2815_Informacion_de_Riesgo_Operacional_Vigencia_202301-actual_Actualizacion_17_octubre_2024.pdf. Consultada el 17-10-2026.
- CNBV, Disposiciones de carácter general aplicables a las instituciones de crédito (CUB), compilada: https://www.cnbv.gob.mx/Normatividad/Disposiciones%20de%20car%C3%A1cter%20general%20aplicables%20a%20las%20instituciones%20de%20cr%C3%A9dito.pdf. Consultada el 18-10-2026.
- Circular Básica Contable y Financiera, Título IV, Cap. IV SARO (compilado del 07-02-2026), Supersolidaria: https://www.supersolidaria.gov.co/sites/default/files/data/20260207_tit_iv_circ_cont_finan.pdf. Consultada el 17-10-2026.
Actualizado el 23-10-2026. Ver todos los recursos